Kubernetes kaip paslauga
Diekite, masteliuokite ir valdykite konteinerizuotas aplikacijas
Įmonių lygio Kubernetes platforma
Praleiskite Kubernetes klasterių diegimo ir priežiūros rūpesčius. Mūsų valdoma platforma tvarko sudėtingumą.
Kube-DC Cloud paketai
Dedikuoti vCPU, NVMe saugykla su Ceph, dedikuotas viešasis IPv4 ir įdėtieji Kubernetes klasteriai kiekviename pakete. Pasirinkite ilgesnį laikotarpį, kad sumažintumėte mėnesio kainą.
Dev Pool
Kūrimui ir testavimui
- 4 dedikuoti vCPU
- 8 GB RAM
- 60 GB NVMe saugykla
- 20 GB objektų saugykla
- 1 dedikuotas viešasis IPv4
Pro Pool
- 8 dedikuoti vCPU
- 24 GB RAM
- 160 GB NVMe saugykla
- 100 GB objektų saugykla
- 1 dedikuotas viešasis IPv4
Scale Pool
- 16 dedikuoti vCPU
- 56 GB RAM
- 320 GB NVMe saugykla
- 500 GB objektų saugykla
- 3 dedikuotas viešasis IPv4
Dev Pool + GPU
- 4 dedikuoti vCPU
- 8 GB RAM
- 60 GB NVMe saugykla
- 20 GB objektų saugykla
- 1 dedikuotas viešasis IPv4
- 25% bendrai naudojamas NVIDIA V100 (8 GB VRAM)
Pro Pool + GPU
- 8 dedikuoti vCPU
- 24 GB RAM
- 160 GB NVMe saugykla
- 100 GB objektų saugykla
- 1 dedikuotas viešasis IPv4
- 50% bendrai naudojamas NVIDIA V100 (16 GB VRAM)
Scale Pool + GPU
- 16 dedikuoti vCPU
- 56 GB RAM
- 320 GB NVMe saugykla
- 500 GB objektų saugykla
- 3 dedikuotas viešasis IPv4
- 100% bendrai naudojamas NVIDIA V100 (32 GB VRAM)
Bendrai naudojamas GPU: atminties dalis kiekvienai apkrovai užtikrinama griežtai, o skaičiavimo dalis yra kooperatyvi ir nėra nei našumo garantija, nei saugumo riba. Bendrai naudojamas GPU skirtas konteineriams ir negali būti prijungtas prie virtualių mašinų.
Į kiekvieną paketą įeina: įdėtieji Kubernetes klasteriai (KubeVirt), neribota 1 Gbit/s sparta, Ceph saugykla NVMe diskuose ir 24/7 pagalba el. paštu bei per užklausas su 4 valandų MTTR. Kainos nurodytos eurais per mėnesį.
Automatizuota pagal numatytuosius nustatymus
Kube-DC automatizuoja stebėseną, HTTPS, sertifikatų išdavimą, atsargines kopijas ir paslaugų gyvavimo ciklo operacijas, todėl laiką galite skirti aplikacijoms, o ne infrastruktūrai.
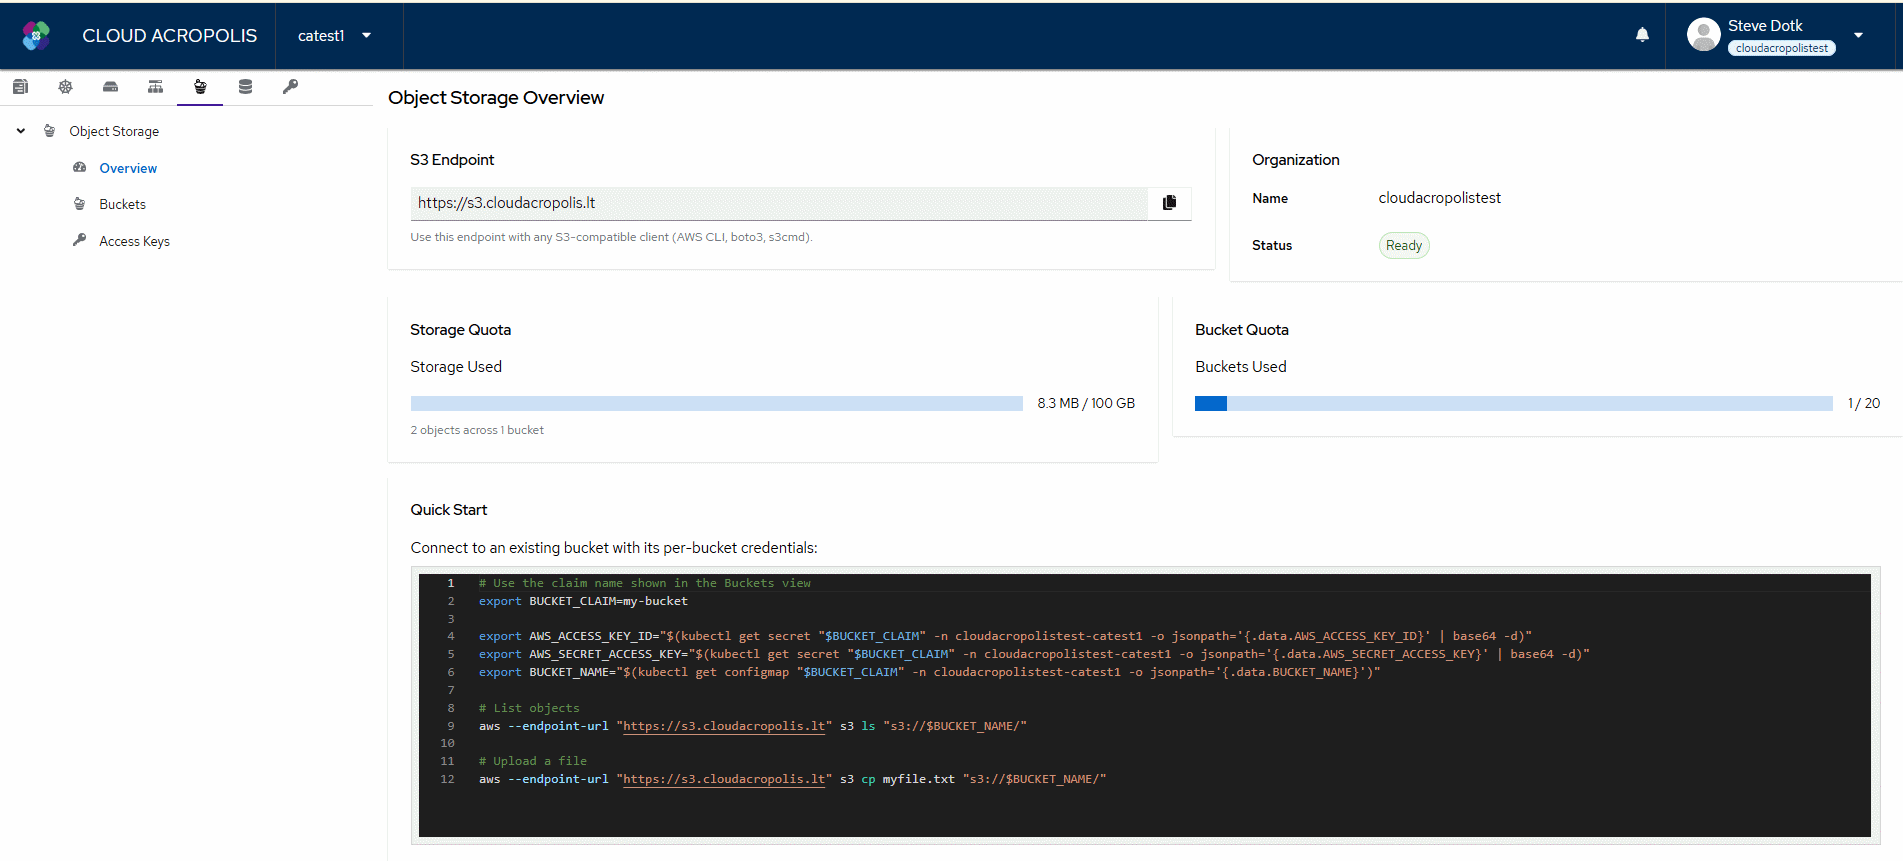
Vienas paslaugų sluoksnis
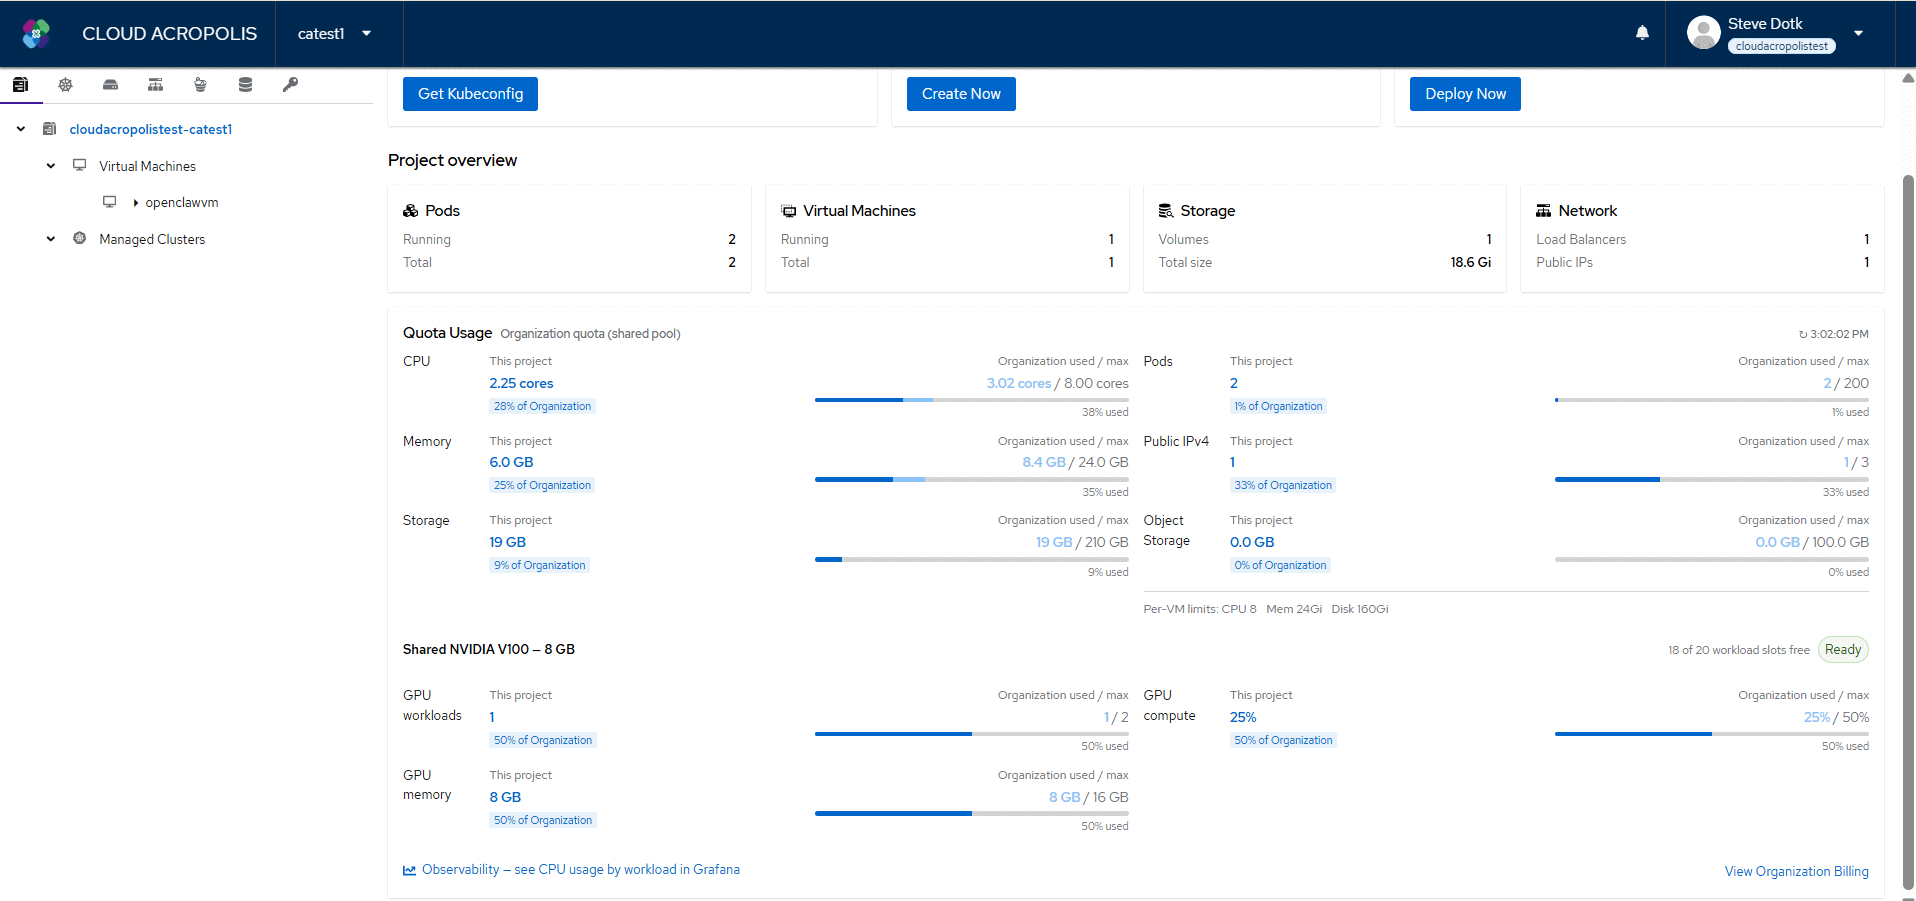
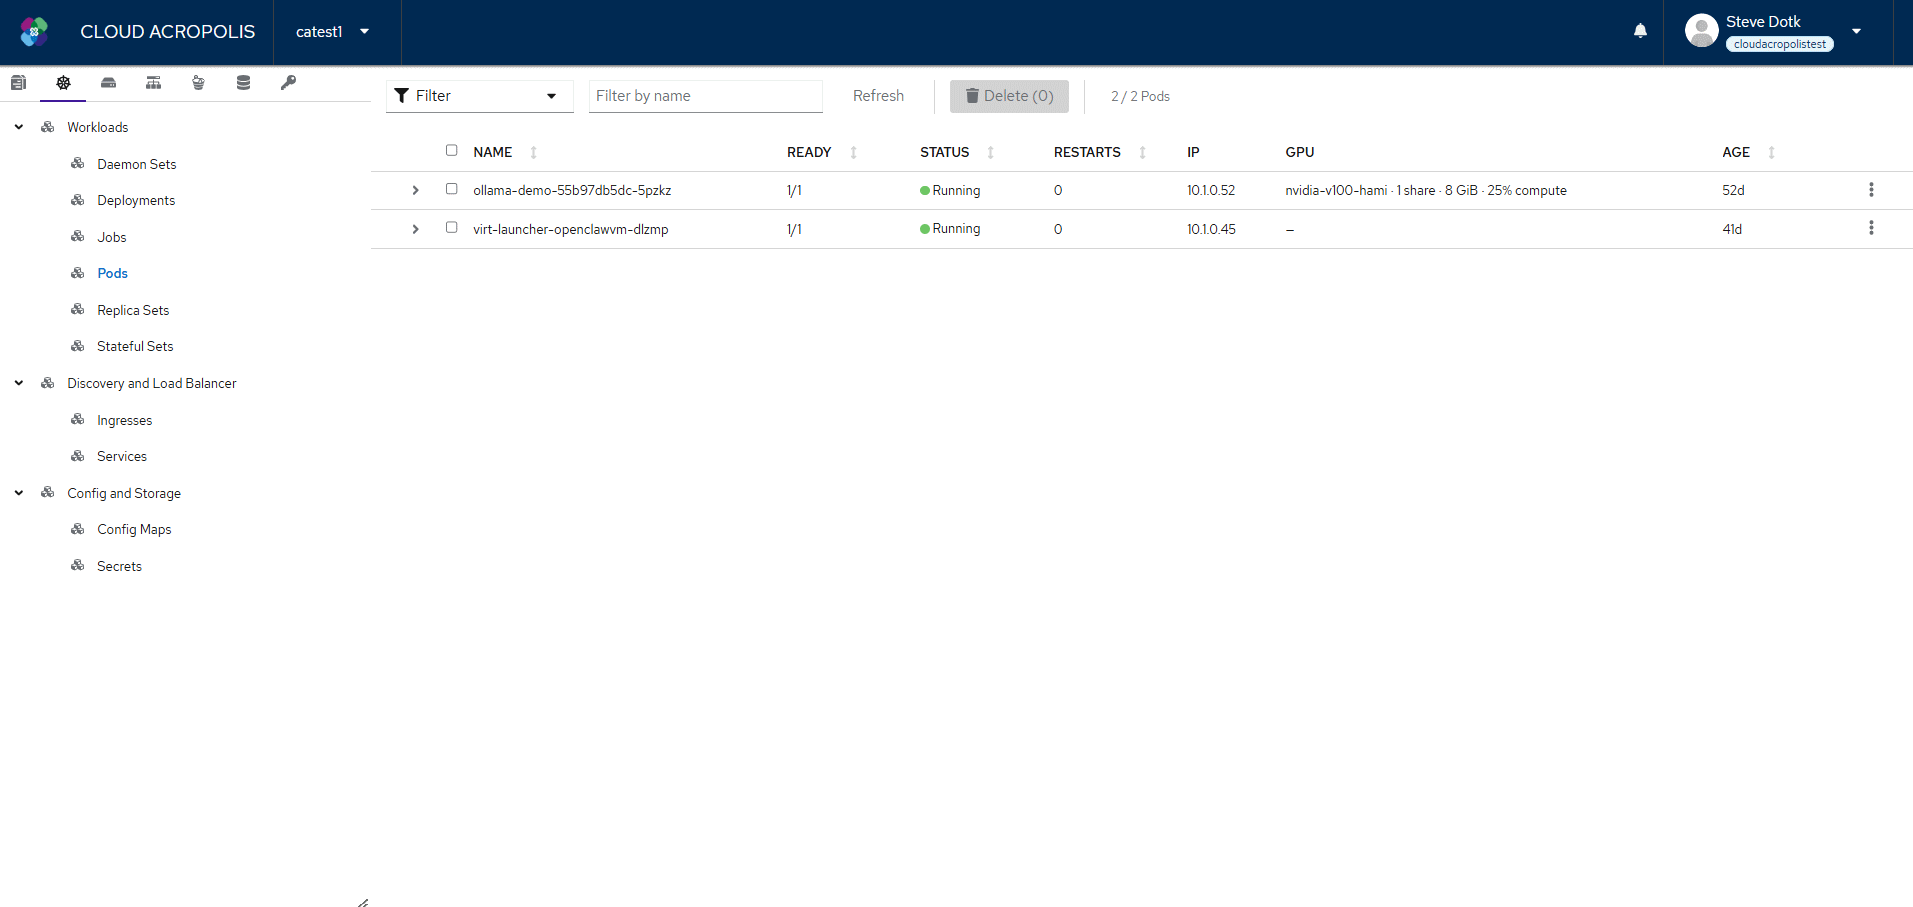
Vienas politikų modelis, kvotų sistema ir naudojimo apžvalga klasteriams, virtualioms mašinoms, saugyklai ir GPU. Dirbkite per interneto sąsają, API arba kubectl.
Worker telkiniai
Sukurkite valdomą klasterį ir kiekvieno worker telkinio dydį nustatykite pagal CPU, atmintį ir diską. Valdymo plokštumos talpinamos už jus, o atnaujinimai lieka jūsų kontrolėje.
Automatinis masteliavimas
Nustatykite masteliavimo ribas kiekvienam worker telkiniui ir masteliuokite podus su HorizontalPodAutoscaler. Valdomuose klasteriuose iš anksto įdiegtas Metrics-server.
Išteklių panaudojimas
Padalinkite savo telkinį komandoms naudodami kvotas projektams ir vienoje apžvalgoje matykite kvotų sunaudojimą, veikiančias apkrovas ir tinklo paskirstymą.
Tinklas
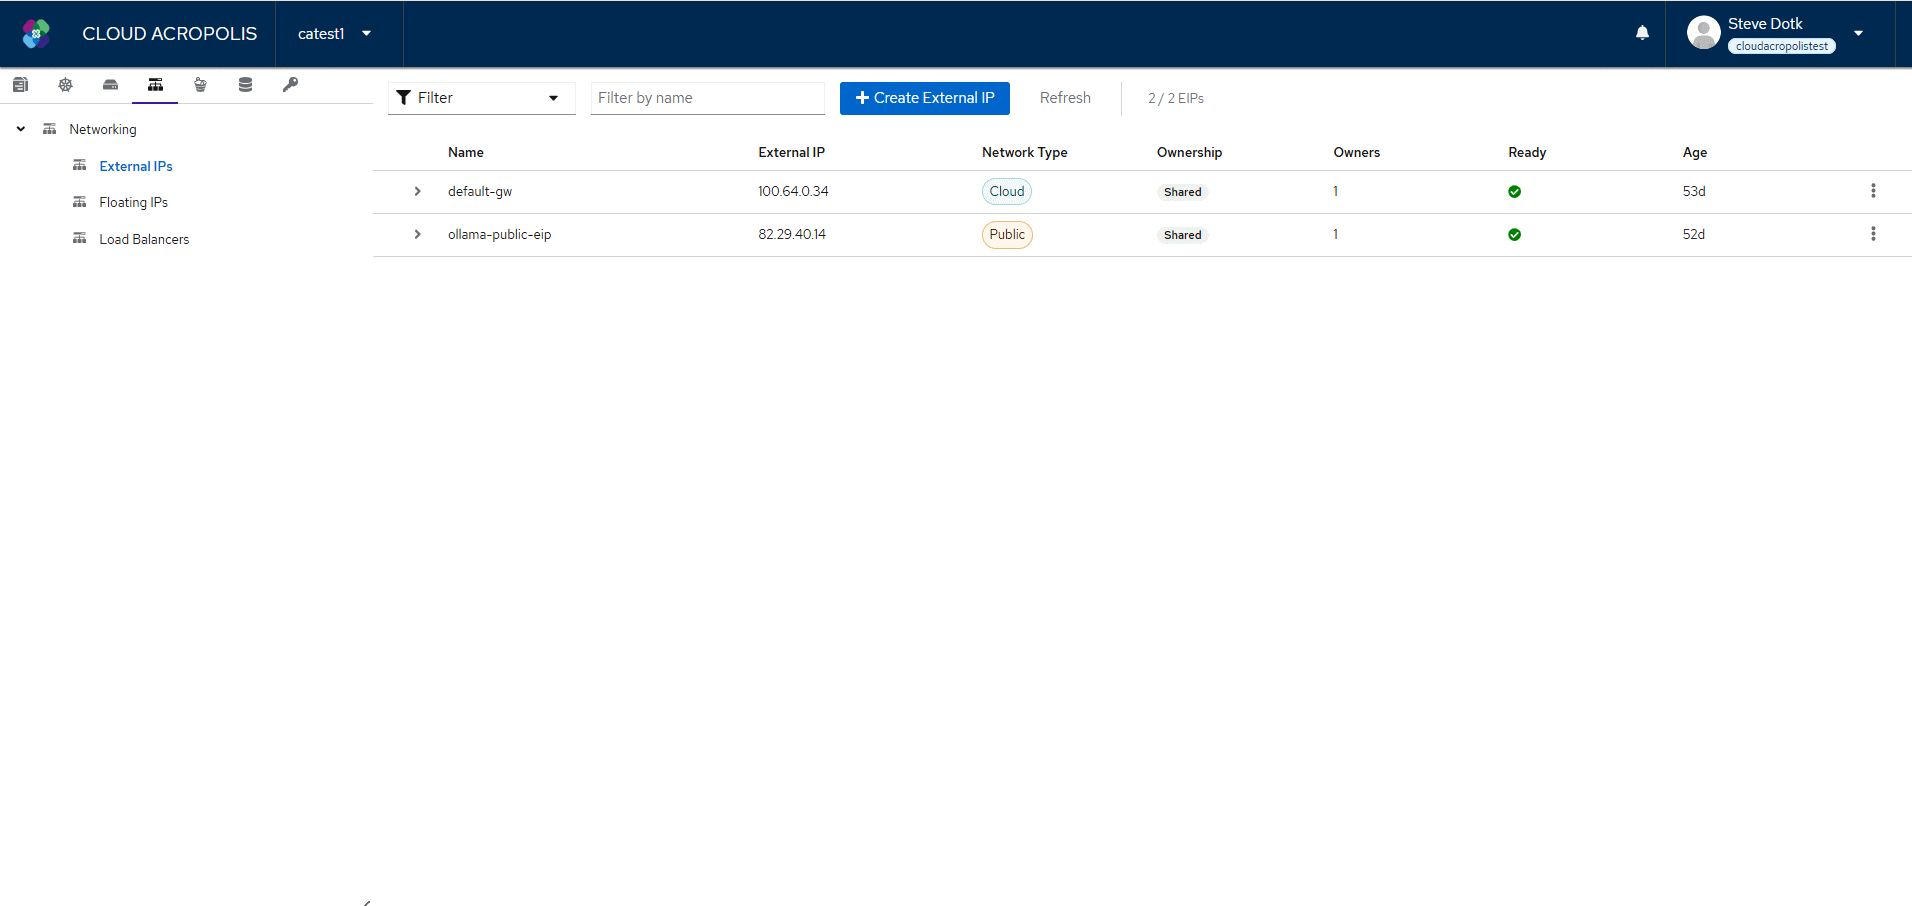
Kiekvienas projektas turi savo VPC. Publikuokite apkrovas naudodami apkrovos balansuotojus, dedikuotą viešąjį IPv4 ir automatinį HTTPS.
Saugykla
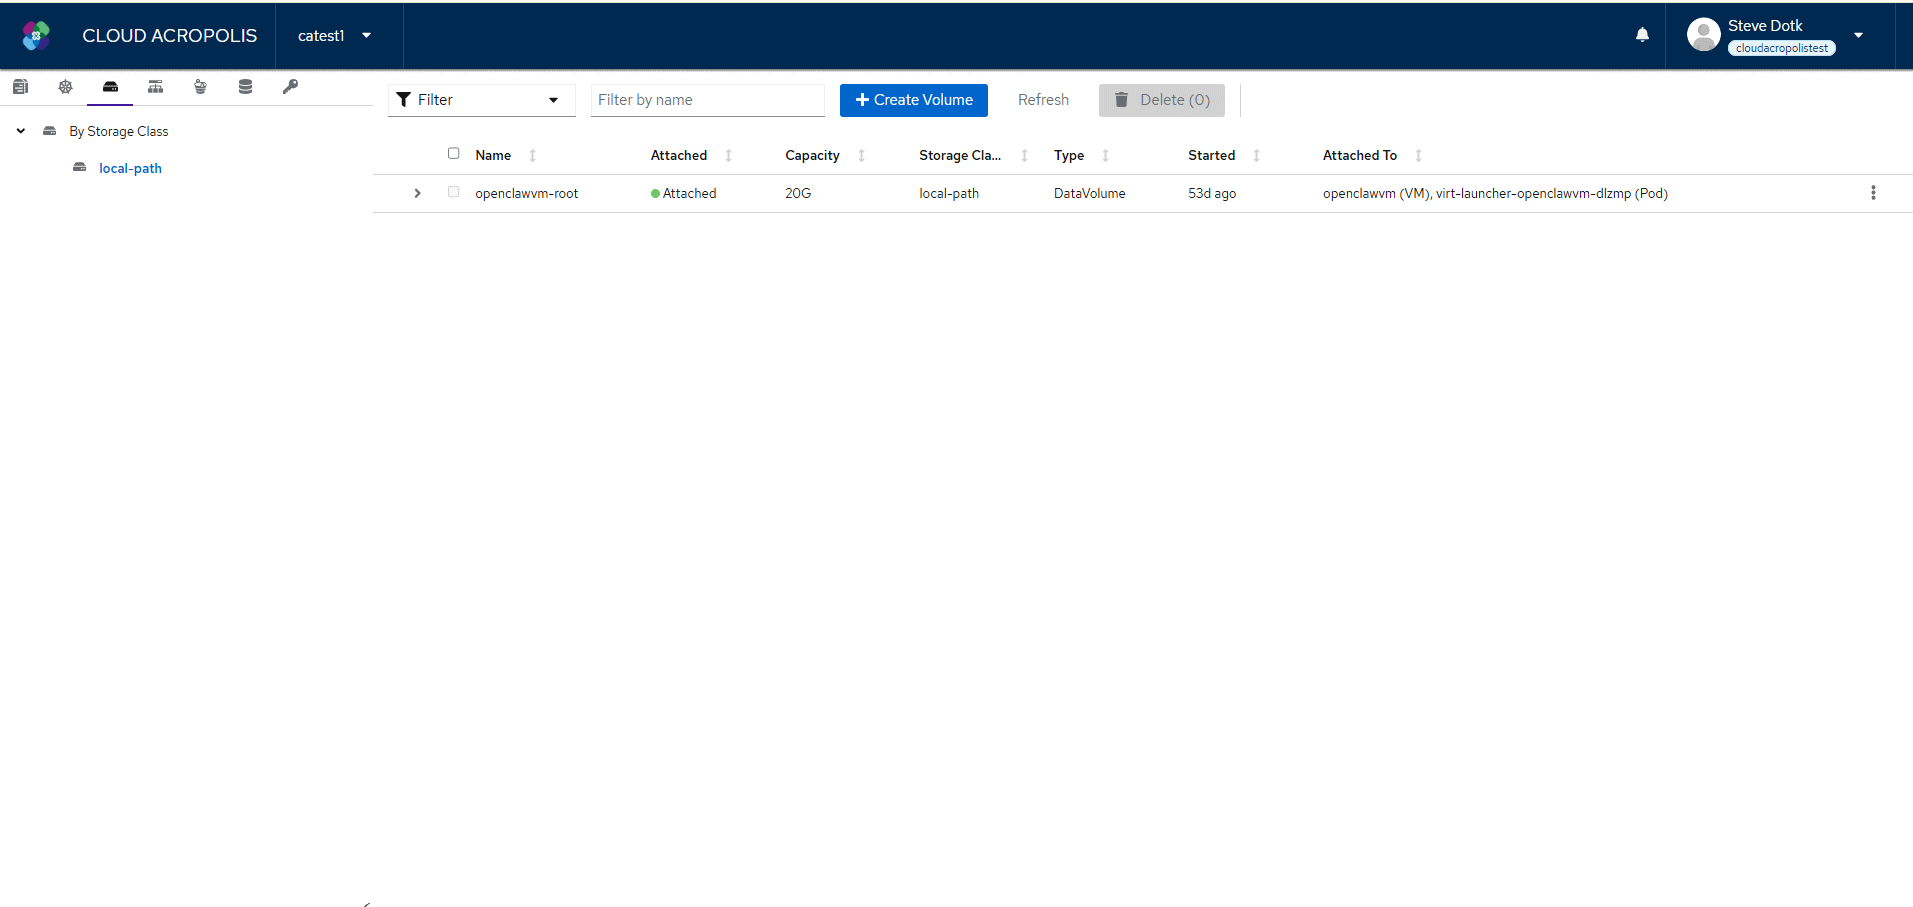
Nuolatiniai NVMe blokiniai tomai konteineriams ir virtualioms mašinoms bei su S3 suderinama objektų saugykla su jūsų pačių prisijungimo duomenimis.
Diekite tiesiai į projektą naudodami jo kubeconfig – be išankstinio klasterio – arba paleiskite Linux ir Windows virtualias mašinas tame pačiame tinkle kaip ir konteineriai. Helm, Terraform ir GitOps įrankiai veikia su jūsų projektu.
Kubernetes Container Orchestration
Deploy containers that automatically scale, heal, and balance across your infrastructure
Container Orchestration
Automatically deploy and manage containers across nodesSelf-Healing
Failed containers are automatically replacedAuto Scaling
Scale pods up or down based on demandViskas konteinerių orkestracijai
Automatizuotos operacijos
Automatinis diegimas, masteliavimas ir valdymas.
Išmanus paskirstymas
Intelektualus darbo apkrovų paskirstymas.
Įmonių saugykla
Nuolatinė saugykla paremta įmonių infrastruktūra.
Automatinis atkūrimas
Automatinis konteinerių perkrovimas ir pakeitimas.
Saugumas pirmiausiai
Integruotas saugumas su RBAC ir tinklo politikomis.
Dinaminis masteliavimas
Horizontalus ir vertikalus masteliavimas pagal poreikį.
Optimizuotas išteklių valdymas
Kubernetes optimizuoja išteklių naudojimą intelektualiai paskirstydamas apkrovas.
-
Automatinis konteinerių išdėstymas
-
Išteklių optimizavimas
-
Ekonomiškas masteliavimas
Supaprastintas aplikacijų diegimas
Diekite aplikacijas lengvai su mūsų darbo eigomis.
-
Vieno paspaudimo diegimai
-
Privataus registro palaikymas
-
Helm chart suderinamumas
Techninės specifikacijos
Mūsų platforma sukurta įmonių apkrovoms
Infrastruktūra
-
99.99% infrastruktūros pasiekiamumas
-
3 mazgų HA klasteris su dedikuotais vCPU
-
Įmonių lygio aparatūra
-
Perteklinė tinklo infrastruktūra
Platformos funkcijos
-
Automatiniai diegimai ir atšaukimai
-
Integruotas paslaugų aptikimas
-
Apkrovos balansavimas
-
Savaiminio gydymo galimybės
Saugumas ir atitiktis
-
Vaidmenimis pagrįsta prieigos kontrolė
-
Paslapčių valdymas
-
Tinklo politikos
-
Saugumo stebėjimas
Pasiruošę diegti konteinerius?
Praleiskite Kubernetes klasterių diegimo rūpesčius. Pradėkite šiandien.